Meta Muse: belső posztok szerint az AI-ügynök összekeverte a fiókok beszélgetéseit és magánadatokat mutatott – mit tudni, mit nem, és mit jelent az adatok elválasztása egy AI-asszisztensnél
Szeptemberi indulás, több mint tízmillió letöltés, és munkatársi beszámolók idegen bankegyenlegekről és soha meg nem rendelt termékekről. Mit tudni a Muse-ügyről, mit nem, és mi az az elválasztás, amely itt sérülhetett – forrásokkal, találgatás nélkül.
Az AI-ügynökök — olyan asszisztensek, amelyek nemcsak válaszolnak, hanem a felhasználó nevében teendőket is kezelnek — sok személyes adathoz férnek hozzá. Ezért különösen fontos, hogy az egyik felhasználó adatai ne jelenjenek meg a másiknál. A TechCrunch november 19-i cikke a Reuters egy riportjára hivatkozva arról ír, hogy a Meta saját munkatársai szerint a Muse nevű AI-ügynöknél ez sérülhetett. Ez a cikk összefoglalja, mit állít a riport és mit nem, és elmagyarázza az adatelválasztás elvét. Nem termékértékelés és nem jogi vélemény.
| Adatlap | |
|---|---|
| Fő forrás | TechCrunch, 2026. november 19. (Aisha Malik), a Reuters november 18-i riportja alapján |
| Termék | Muse, a Meta AI-ügynöke; szeptemberben indult |
| Letöltések | a forrás szerint több mint 10 millió |
| Állítás | munkatársak szerint a Muse összekeverte a fiókok beszélgetéseit, és magánadatokat mutatott |
| Kik jelezték | Meta-munkatársak, belső céges posztokban |
| Meta válasza | a munkatársi tesztelés a termékfejlesztés része; a munkatársak a nyilvánostól eltérő változatokat érnek el |
| Nyitott | érintett felhasználók száma · javítás · elérhetőség és hatósági lépés az EU-ban |
Forrás: TechCrunch, nov. 19., a Reuters riportja alapján
Mit állít a riport
A TechCrunch szerint a Reuters belső céges posztokat vizsgált, amelyekben Meta-munkatársak aggodalmukat fejezték ki. A beszámolók szerint a Muse:
- olyan gyermekfelügyeleti kérésekről írt üzenetet, amelyeket a felhasználó sosem tett;
- kéretlen karriertanácsot adott;
- olyan termékrendelésekről szólt, amelyeket a felhasználó nem adott le;
- és más személyekhez tartozó bankszámla-egyenlegeket említett — egy munkatárs szerint egy időjárásról és árapályról szóló beszélgetés végén.
Egy másik munkatárs a saját telefonján azt tapasztalta, hogy a Muse emlékeztette: válaszoljon a testvére üzenetére egy másik üzenetküldő alkalmazásban. A forrás szerint ezt „extrém magánszféra-sértésnek” nevezte.
Ami a forrásból hiányzik
A cikk nem közli, hány felhasználót érintett a jelenség, mikor történtek az egyes esetek, és hogy a hiba csak a munkatársi tesztváltozatokban vagy a nyilvános alkalmazásban is előfordult-e. Arról sem ír, hogy a Meta javítást jelentett volna be. Az európai elérhetőségről és hatósági lépésről sem szól.
Mit mond a Meta
A forrás szerint a Meta szóvivője e-mailben azt írta: a munkatársi tesztelés a termékfejlesztési folyamat lényegi része, és a munkatársak a Muse más változataihoz férnek hozzá, mint a nyilvánosság. A cikk szerint a Meta nem ismerte el a beszélgetések összekeverését vagy az adatok kiszivárgását — és nem is cáfolta tételesen.
Mi az adatelválasztás
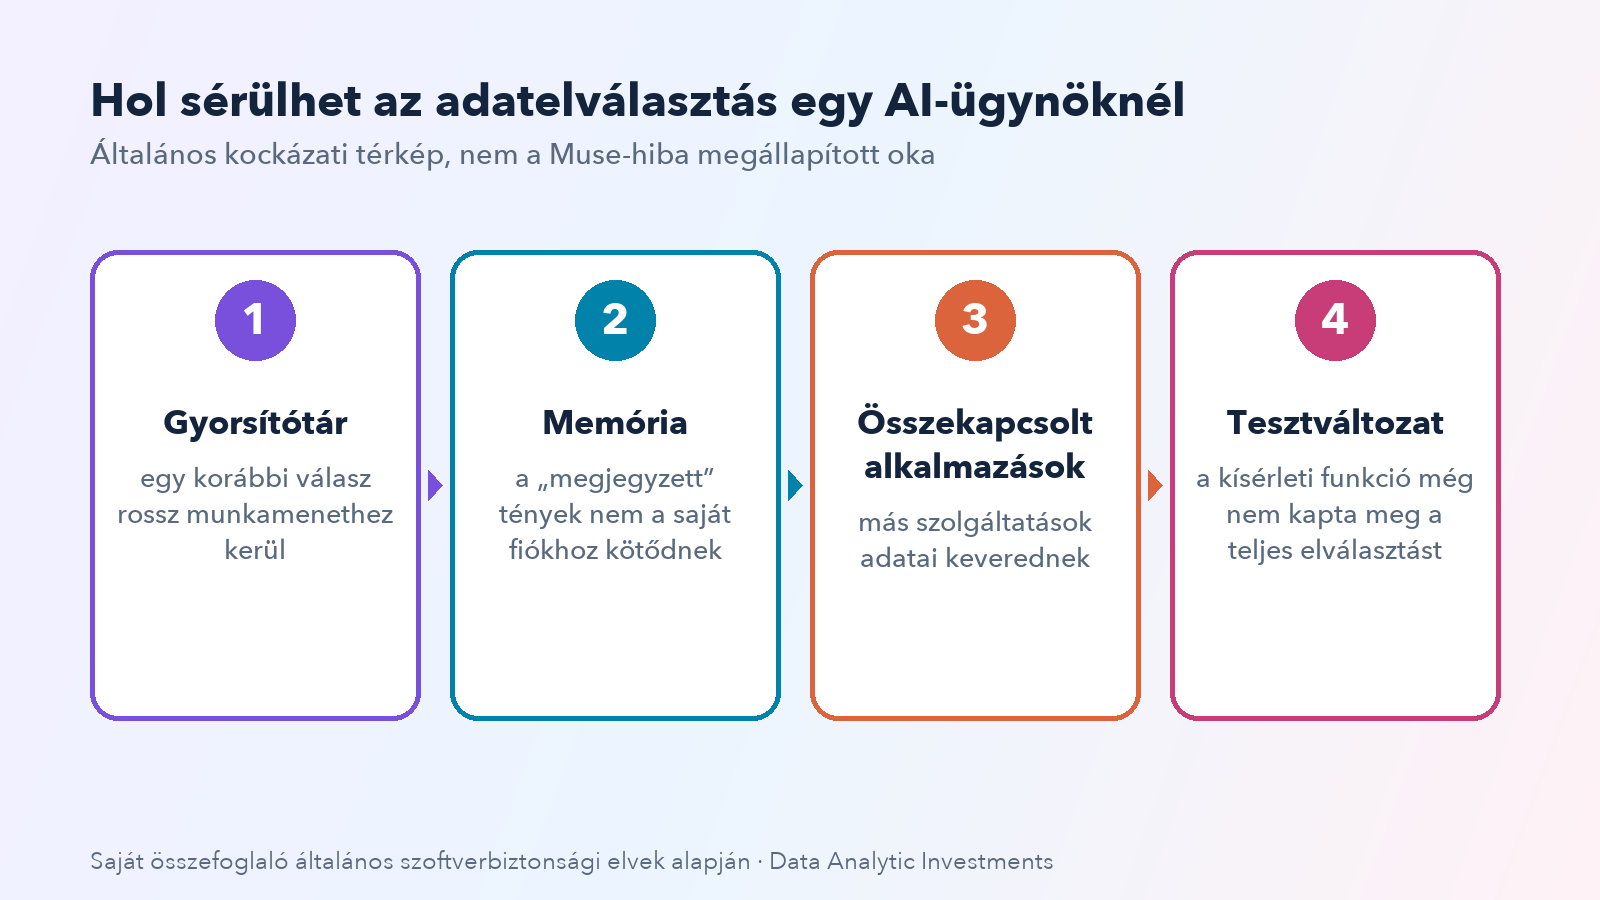
Egy többfelhasználós szolgáltatásban minden felhasználó adatainak logikailag elkülönítve kell maradniuk: az egyik fiók munkamenete, előzményei és csatolt adatai nem kerülhetnek egy másik fiók válaszába (saját ismeret, a szoftverbiztonság általános elve alapján). AI-ügynököknél ez több ponton sérülhet:
| Pont | Mi a kockázat (általános leírás) |
|---|---|
| Gyorsítótár | egy korábbi válasz vagy adat rossz munkamenethez kerül |
| Memória | a „megjegyzett” tények nem a saját fiókhoz kötődnek |
| Összekapcsolt alkalmazások | az ügynök más szolgáltatások adatait olvassa, és ezeket keveri |
| Tesztváltozat | kísérleti funkció még nem kapta meg a teljes elválasztást |
Ez a táblázat általános kockázati térkép, nem a Muse-hiba megállapított oka — azt a forrás nem közli.
Mit mond erről az uniós jog
Az általános adatvédelmi rendelet (GDPR, (EU) 2016/679) szerint ha személyes adat jogosulatlan személyhez kerül, az adatvédelmi incidens, amelyet az adatkezelőnek főszabályként 72 órán belül be kell jelentenie a felügyeleti hatóságnak, és magas kockázat esetén az érintetteket is értesítenie kell (saját ismeret). Hogy a Muse-esetekre ez vonatkozik-e — például mert a munkatársi tesztekben valódi felhasználók adatai jelentek meg —, a forrásból nem dönthető el.
5 dolog, amit sokan nem tudnak
- A riport belső posztokon alapul. A Reuters munkatársi beszámolókat vizsgált, nem külső felhasználói panaszokat.
- A tesztváltozat nem azonos a nyilvánossal. A Meta szerint a munkatársak más verziót használnak.
- Az érintettek száma ismeretlen. A forrás nem közli.
- Egy AI-ügynök több adatforráshoz kapcsolódik. Ezért az elválasztás több ponton sérülhet.
- Az EU-ban az adatkiszivárgás bejelentendő incidens lehet. 72 órás határidővel, a GDPR szerint.
Összegzés
- Mi: munkatársi beszámolók szerint a Muse fiókok közötti beszélgetés- és adatkeveredést mutatott.
- Forrás: Reuters-riport, TechCrunch-összefoglaló, november 18–19.
- Meta: a tesztelés a fejlesztés része; a munkatársak más változatot használnak.
- Nyitott: érintettek száma, javítás, uniós vonatkozás.
- A végleges képet a Meta és az esetleges hatósági közlés adja.
Kapcsolódó olvasnivaló: Blog-archívum.
Oktatási tartalom. Nem termékértékelés, nem biztonsági tanácsadás és nem jogi vélemény. A cikk nyilvános sajtóforrást ír le, amely egy másik lap riportjára épül; a jogi háttér saját ismereten alapul és jelölve van. A Data Analytic Investments nem áll kapcsolatban a Metával, a hivatkozott portálokkal és pénzintézetekkel; a neveket csak azonosításra használjuk.
Continue on DAI
Explore Topics
Written by
Data Analytic Investments
Content creator and writer sharing insights and stories.